


La questione dei dati...
Non passereste mai i vostri dati personali, o forse sì? Per quanto siamo attenti ai dati del conto corrente o alle password, ci sono molte informazioni su di noi che divulghiamo e trasmettiamo in modo del tutto volontario e scontato e spesso non ce ne rendiamo nemmeno conto. In occasione della “Giornata europea della protezione dei dati”, vorremmo sensibilizzarvi sul tema della protezione dei dati. Che cosa sono i dati personali, in che modo li trattiamo con troppa disinvoltura e come li proteggiamo in azienda e nel privato? Potete scoprire tutto questo nel nostro nuovo post sul blog.
Dati personali - cosa sono esattamente?
In linea di principio, tutti i dati che possono essere assegnati a una persona fisica specifica (o identificabile) rientrano nel termine “dati personali”. La definizione è ancora più precisa nel GDPR (Regolamento generale sulla protezione dei dati) (cfr. articolo 4, punto 1 del GDPR). In generale, il termine collettivo comprende tutto ciò che può essere utilizzato per identificare una persona interessata. Oltre ai dati personali o all'ubicazione, sono comprese anche le caratteristiche fisiche, genetiche, culturali o di identità sociale.
I dati personali non sono quindi solo il nome, l'indirizzo e la data di nascita. Ecco un estratto di quali informazioni sono ancora subordinate a questa definizione:
- Dati personali quali nome/cognome, data e luogo di nascita, indirizzo, numero di telefono, numero di fax o indirizzo e-mail.
- Dati bancari e numeri di identificazione come numero di conto, saldo del conto, informazioni sul credito, numero di assicurazione nazionale, numero di carta d'identità, numero di assicurazione sanitaria, ecc.
- Dati online come l'indirizzo IP o la posizione
- Caratteristiche fisiche dell'identità come il colore della pelle, il colore degli occhi, il colore dei capelli, la taglia dei vestiti, il numero di scarpe - che possono anche includere l'andatura o il modo caratteristico di parlare di una persona
- Caratteristiche dell'identità culturale o sociale, come l'affiliazione religiosa, l'origine etnica o le opinioni politiche.
- Caratteristiche di proprietà, ad esempio casa/appartamento di proprietà, veicolo di proprietà e numero di targa dello stesso
- Dati dei clienti, ad esempio indirizzi di fatturazione e di consegna, ordini
Oltre a questi, anche i titoli scolastici o accademici e l'orientamento sessuale rientrano tra i dati personali. Come si può notare, l'elenco delle informazioni è molto ampio, ed è forse per questo che a volte diamo per scontati i nostri dati.
Online e offline: i dati sono ovunque
Molti pensano automaticamente a Internet quando sentono la parola “dati”. Tuttavia, i dati vengono scambiati sia online che offline. Dall'inizio della pandemia di coronavirus, ad esempio, i proprietari di aziende di vari settori sono obbligati a registrare i dati di contatto degli ospiti. Nei ristoranti, nei pullman, nelle aziende di servizi fisici, negli alberghi e in molti altri settori, esistono norme che stabiliscono quali dati devono essere archiviati e per quanto tempo possono essere conservati. Va notato che i dati di contatto - se raccolti in forma cartacea - non devono essere accessibili a terzi.
Nonostante le regole chiare, molti ospiti trovano il processo macchinoso. Siamo molto più generosi con i nostri dati se viene annunciato un servizio in cambio. “Partecipa al nostro sondaggio e ricevi un buono spesa di 50 euro": poche informazioni per una cifra del genere? Questi dati sul comportamento d'acquisto, sugli interessi e sulle informazioni personali sono oro puro per il settore dell'e-commerce. Ciò consente di personalizzare e adattare le pubblicità, gli annunci e persino l'intero design del negozio alle esigenze dei (potenziali) clienti.
Questa forma di marketing è spesso percepita come “inquietante” dalle generazioni più anziane: ci si sente trasparenti. Per la “generazione Google” (nota anche come “millennial”), questo tipo di pubblicità è un servizio gradito.Gli influencer e i blogger sono trattati come pop star.La personalizzazione commerciale non è percepita come una maldestra offerta di acquisto, ma piuttosto come un supporto agli interessi e una fonte di ispirazione.
Tuttavia, il desiderio di un approccio attento è altrettanto forte, sia che si tratti di giovani che di anziani.Allo stesso tempo, spesso trascuriamo il fatto che noi stessi trasmettiamo dati a innumerevoli persone senza pensarci. Grazie alla digitalizzazione, questo avviene spesso in pochi secondi e spesso è impossibile “disfarsene”.
Come i nostri dati possono essere usati contro di noi
Secondo la piattaforma di dati Statista , l'82% degli utenti internet tra i 20 e i 29 anni in Germania utilizza anche Instagram (al 25/01/2022).Per molti la “condivisione” dei post è diventata uno stile di vita.Gli argomenti dei post più popolari: Tendenze alimentari, moda, consigli cosmetici, stile di vita, fitness e destinazioni di viaggio.Oltre al pericolo psicologico delle persone che si sentono sotto pressione perché non sentono più la propria vita come “abbastanza buona”, c'è un altro pericolo: la possibilità di trasmettere dati sensibili a sconosciuti.
Perché per quanto sia bello condividere interessi e idee e arricchire e ispirare gli altri con essi, purtroppo non ci sono solo persone online ben disposte nei vostri confronti. Alcuni post delle vacanze si sono già rivelati fatali per alcuni. Gli hashtag innocui delle vacanze (ad esempio #abindenurlaub, #endlichurlaub, ecc.) non solo forniscono belle immagini alla comunità, ma sono anche un segnale di partenza per i ladri. Se prima avete caricato anche dei post con oggetti di valore o voi stessi davanti alla facciata della vostra casa o del vostro condominio, fornirete rapidamente ai criminali innumerevoli informazioni su cosa può essere preso e dove.
In generale, dovremmo quindi fare molta attenzione ai nostri dati personali, come nomi e cognomi o dati relativi alla posizione sui social media. Ci sono molti modi per proteggere il proprio account. Uno di questi è, ad esempio, quello di “sbloccarlo” solo per alcuni occhi.Se un account è dichiarato “privato”, siamo noi stessi a decidere a chi dare accesso ai nostri post.Anche in questo caso, però, c'è la possibilità che i dati sensibili finiscano nelle mani di criminali informatici in caso di attacco hacker.
Molti datori di lavoro ora effettuano anche un “controllo dei precedenti” sui social media per informarsi sui candidati. Se, ad esempio, un candidato si distingue per un comportamento negativo nei post o magari ha una posizione politica non in linea con l'azienda, può aspettarsi un rifiuto più rapido di quanto pensi.Anche i dati personali svolgono un ruolo importante, anche se non sempre ce ne rendiamo conto.Piattaforme come Xing e LinkedIn sono spesso utilizzate per presentare se stessi e il proprio “io professionale”.Instagram, Facebook o Twitter, invece, riflettono di solito il carattere molto personale - e questo è di solito molto più interessante per i reclutatori e il personale delle risorse umane.
Perché la protezione dei nostri dati personali è così importante?
Se non volete che alcuni dati vengano utilizzati per trarre conclusioni sul vostro stile di vita, è meglio non rivelarli affatto.Purtroppo, il timore che la divulgazione, ad esempio, dell'orientamento sessuale o di informazioni sullo stato di salute di una persona possa comportare uno svantaggio o una restrizione è ancora presente e giustificato.
Come già accennato, anche il fattore competitivo delle aziende (“big data”) può essere percepito come spaventoso o sgradevole per i consumatori - dopo tutto, vogliamo decidere da soli quando, quale e se ricevere pubblicità.
Oltre al rischio di un uso improprio dei dati e di criminali che utilizzano il nostro numero di identificazione per creare un documento falso o per ottenere i nostri dati bancari e quindi accedere in modo non autorizzato al nostro conto, siamo particolarmente sospettosi di una cosa: diventare una “persona trasparente”.
Per garantire che il diritto all'autodeterminazione informativa rimanga intatto, nel 2018 il GDPR è stato uniformato in tutti i Paesi dell'Unione Europea. In altre parole, siamo noi a decidere chi riceve, archivia ed elabora i nostri dati.
Il “commercio di indirizzi” (in precedenza una questione onnipresente per consentire alle aziende di arricchirsi), ossia il trasferimento di dati personali a terzi, è consentito solo se vi acconsentiamo espressamente. Per evitare che le persone siano troppo negligenti nella divulgazione dei propri dati, vengono organizzate giornate di azione come la “Giornata europea della protezione dei dati”.
Come posso proteggere i miei dati?
È importante sensibilizzarci costantemente su questo tema. Quanto più siamo consapevoli di quali informazioni trasmettiamo, dove, quando e a chi, tanto meglio sarà.È quindi importante proteggere i propri dati sia nella vita privata che in quella professionale. Fate attenzione a ciò che divulgate e sappiate che la divulgazione di informazioni può anche avere un impatto negativo su di voi. Terzi non autorizzati possono utilizzare alcuni dati per arricchirsi e arrecarvi danno.
In un certo senso, i vostri dati sono anche di vostra proprietà: ricordatelo e non trattateli con leggerezza. Come già detto, è necessaria la massima cautela con tutte le informazioni che rivelate su Internet. Questo vale non solo per i social network, ma anche per i forum online, i siti di incontri e le piattaforme di recensioni. Spesso riveliamo inconsapevolmente il nostro nome, il luogo in cui ci troviamo o le caratteristiche della nostra identità patrimoniale, sociale o culturale. I criminali possono utilizzare questi dati per se stessi e ciò può comportare anche altri svantaggi (ad esempio il rifiuto di una domanda di lavoro).
Vi siete mai chiesti perché un particolare paio di scarpe da ginnastica di cui stavate parlando viene ora costantemente visualizzato come pubblicità? Facebook e Google sono “macchine per la raccolta dei dati”: avete forse cercato scarpe simili o siete entrati nel Wi-Fi di un amico che ha “googlato” queste scarpe? Se trascorriamo molto tempo in un luogo, i motori di ricerca lo registrano: la pubblicità personalizzata che un amico o un familiare riceve viene quindi spesso inviata a voi. Dopo tutto, gli amici hanno spesso gli stessi interessi o hobby e per le aziende pubblicitarie vale la pena di fare un tentativo. Pertanto, non accettate ciecamente tutti i cookie banner, ma decidete - spuntando la casella - cosa volete davvero che vi venga mostrato e quali dati possono essere raccolti da voi.
Se venite “spammati” con pubblicità (anche per posta): contattate l'azienda. Avete il diritto di sapere quali dati sono stati raccolti e memorizzati su di voi. Potete anche chiedere all'azienda di non inviarvi più pubblicità.
Potete anche proteggervi al meglio dai criminali informatici: utilizzate programmi antivirus, mantenete il vostro software aggiornato e cambiate regolarmente le vostre password.Le password devono essere lunghe almeno 8 cifre, non facili da indovinare (12345678), non devono contenere dati personali (“Maria04051982”) e devono contenere almeno un carattere speciale (ad esempio !&%?).Per evitare che documenti e registrazioni importanti giungano a persone non autorizzate, è adatta una cassaforte o una cassetta di sicurezza bancaria, ad esempio.
Protezione dei dati per le aziende
Ciò che vale per un privato è di solito ancora più importante ed esteso per un'azienda.Questo vale anche per la protezione dei dati. Un'azienda raccoglie e colleziona una vasta gamma di dati diversi: da clienti, partner commerciali, dipendenti e molti altri. È necessario assicurarsi che questi dati non finiscano nelle mani di terzi. Per sensibilizzare i dipendenti che entrano in contatto con i dati personali su questo tema, è necessario organizzare regolarmente corsi di formazione sulla protezione dei dati. Le leggi e gli obblighi del Regolamento generale sulla protezione dei dati (GDPR) devono essere conosciuti così come la Legge federale sulla protezione dei dati (BDSG) e le rispettive leggi statali sulla protezione dei dati, perché ogni azienda è obbligata a mantenere i dati riservati.
Hardware professionale per la vostra rete a un prezzo conveniente:
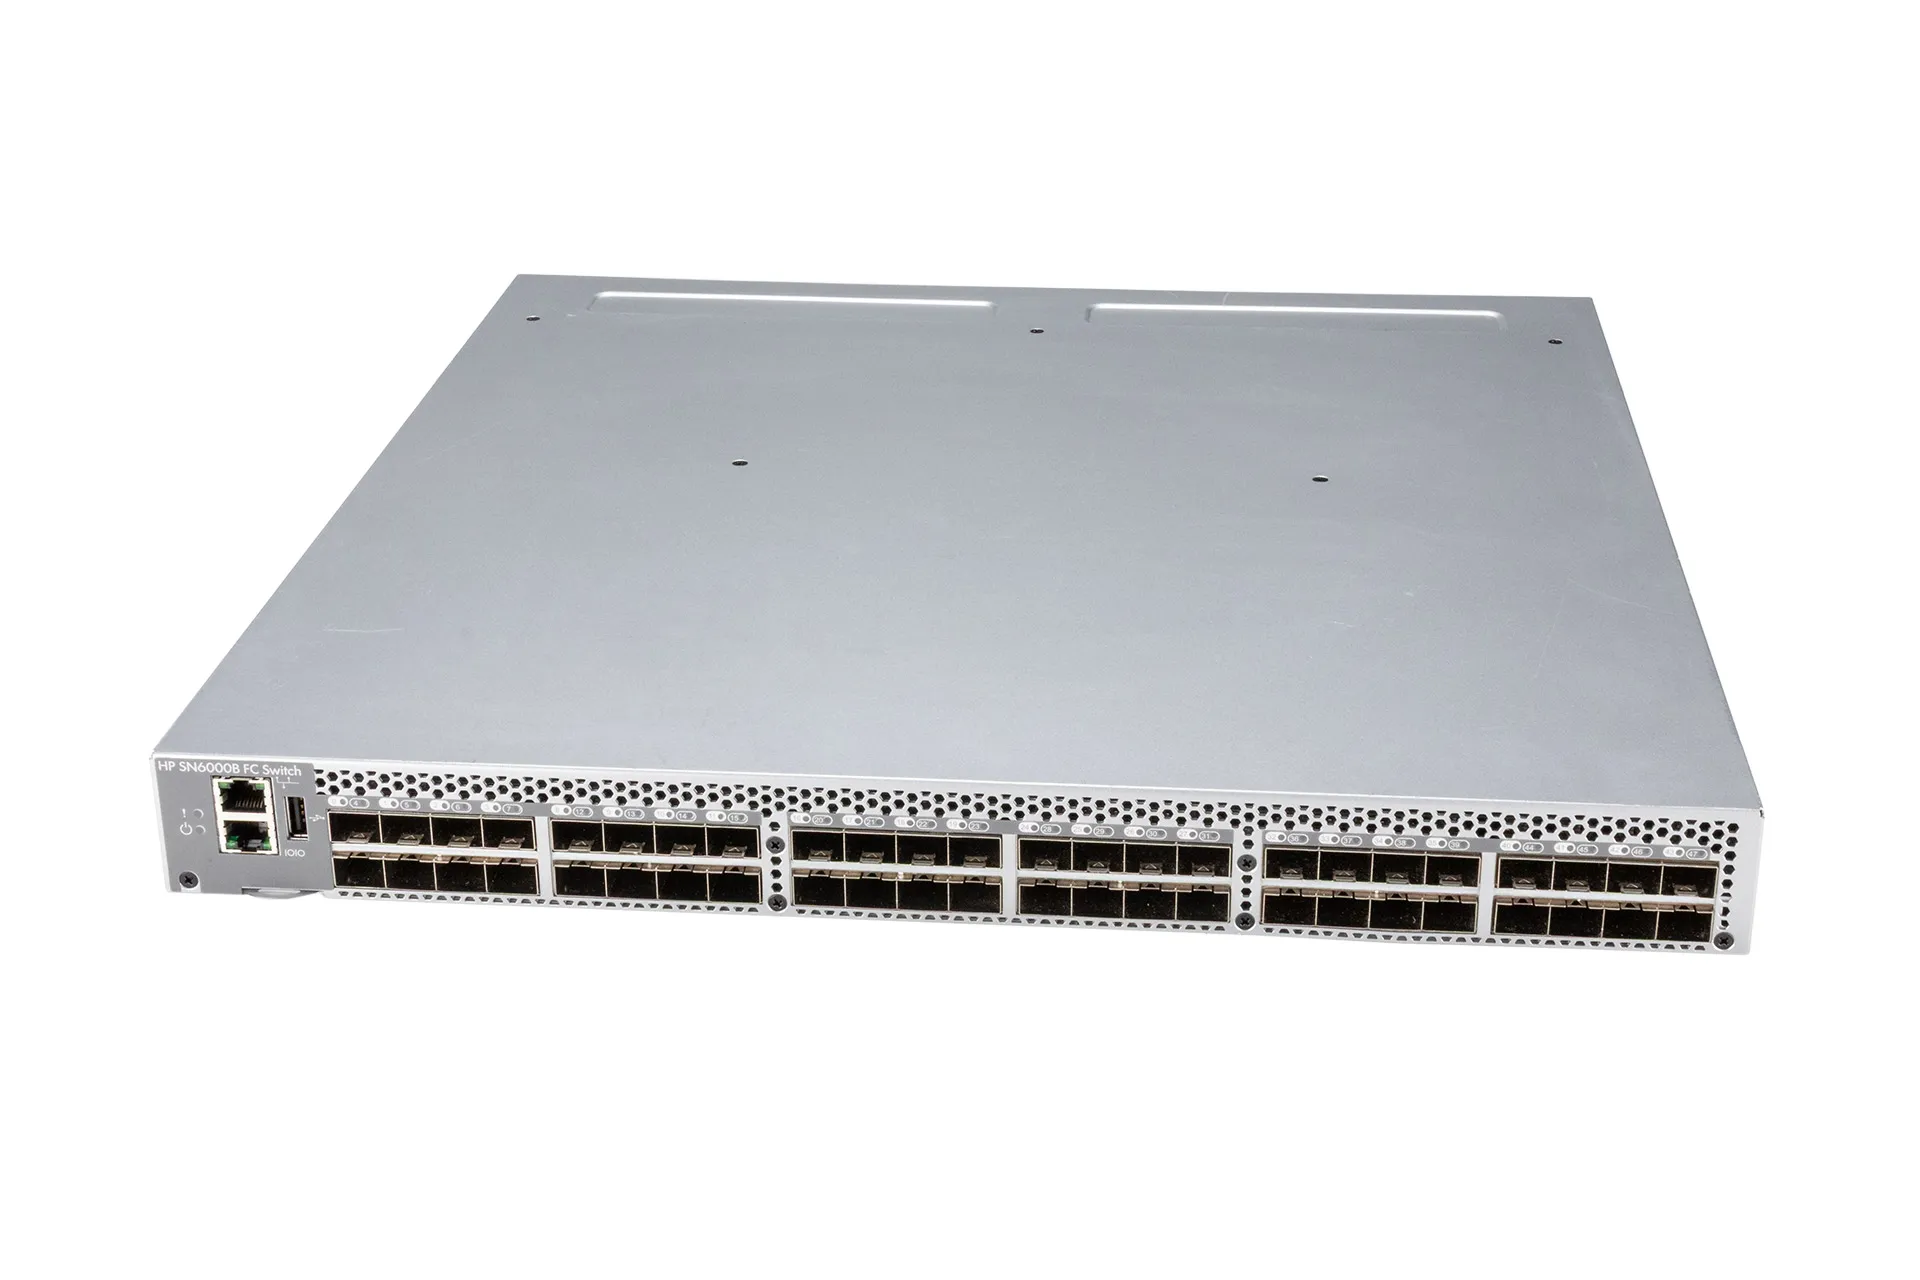


disponibile subito, orario di consegna: 1-3 days
Le conseguenze di una gestione incauta dei dati riservati sono sanzioni sotto forma di multe elevate. Inoltre, l'azienda perde naturalmente anche la sua reputazione e il suo buon nome.Questo è un punto che può essere cruciale per l'esistenza delle piccole e medie imprese in particolare.
Così come il trasferimento e l'elaborazione dei dati, anche la loro conservazione deve essere esplicitamente autorizzata.In questo caso sono necessarie maggiori misure di sicurezza.I dati devono essere protetti da programmi di crittografia e devono essere adottate misure preventive contro gli attacchi degli hacker.Queste ultime possono essere realizzate, ad esempio, con spazi di lavoro o database protetti da password, programmi antivirus, un firewall e tunnel VPN per i dipendenti esterni.
La nostra lista di controllo per la vostra azienda:
Suggerimenti sul tema della protezione dei dati
- Sensibilizzate i vostri dipendenti con una formazione regolare sulla protezione e la sicurezza dei dati. Informateli sui rischi attuali e sui metodi utilizzati dai criminali informatici (ad esempio, il phishing) e fate loro rispettare gli obblighi di riservatezza. In questo modo non solo proteggerete i segreti della vostra azienda, ma anche i dati dei vostri clienti, partner commerciali e fornitori.
- Nominate un responsabile della protezione dei dati (per alcune aziende è addirittura obbligatorio). Può essere un dipendente o una persona esterna. Specificate la vostra politica sulla privacy sul vostro sito web e implementate un banner sui cookie “conforme”.
- Eseguite il backup dei dati importanti in diversi luoghi (ad esempio, soluzione di archiviazione interna e cloud storage). Scegliete i vostri partner in questo settore con attenzione e coscienza.
- Tenere un registro che indichi chiaramente i responsabili, i periodi di cancellazione dei dati e lo scopo per cui i dati raccolti vengono elaborati. Anche la distribuzione delle autorizzazioni (ad esempio per l'uso di Internet) può essere utile.
- Rendete il vostro marketing conforme, non solo in termini di situazione legale attuale, ma pensate anche ai vostri clienti.Se si sentono sopraffatti da troppa pubblicità, sicuramente non acquisteranno più.
- I dati cartacei devono essere documentati e archiviati in modo rintracciabile: a questo scopo sono adatti gli armadi per ufficio/cartoteche dotati di serratura.Triturare i rifiuti cartacei con un distruggidocumenti.
- Assicuratevi di avere un'infrastruttura IT pulita. I server spenti e obsoleti (con eventuali supporti dati esistenti) devono essere protetti da accessi non autorizzati. Non permettete che i dispositivi privati dei dipendenti (notebook, PC) siano presenti in azienda: su questi dispositivi possono essere installati malware all'insaputa dei dipendenti, che possono penetrare nell'azienda.
- Installate programmi antivirus/scanner di virus, utilizzate programmi di crittografia e un firewall. È opportuno utilizzare un tunnel VPN per i dipendenti esterni.
- Mantenete il vostro software aggiornato - non è sempre necessario l'hardware più recente.I dispositivi e i pezzi di ricambio sono estremamente costosi, soprattutto nel settore dei server. L'hardware aggiornato può essere realizzato utilizzando tecnologie informatiche usate.
- Assicuratevi che i supporti dati non più utilizzati in azienda vengano cancellati fisicamente o che le informazioni in essi contenute vengano rimosse con un software di cancellazione.
Vorremmo sottolineare in particolare l'ultimo punto della nostra lista di controllo. Il riutilizzo dell'hardware informatico usato è un aspetto importante, soprattutto nel mondo di oggi. La produzione di nuovi computer o server ha infatti un impatto estremamente negativo sull'ambiente.
Le emissioni di CO₂ sono enormi e si consumano anche preziose materie prime. Le grandi aziende sostituiscono le loro apparecchiature informatiche ogni due o tre anni, anche se funzionano perfettamente e sono già aggiornate. Il riutilizzo di questi dispositivi ha un impatto duraturo sull'ambiente. Tuttavia, è importante notare che i dati del dispositivo precedente devono essere certificati e distrutti irrimediabilmente prima di poter essere riutilizzati. Rivolgetevi solo a partner certificati e specializzati nella cancellazione e nel riutilizzo dei dati (“IT remarketing”).
Quindi non agite solo nell'interesse della protezione dei dati, ma anche della tutela dell'ambiente e rimettete in uso i vostri dispositivi informatici usati. Un vantaggio per voi e per l'ambiente
Per ulteriori informazioni sulla cancellazione sicura dei dati e sulla distruzione del supporto dati, contattateci personalmente:
Telefono: +49 (0)9402-93 8505 - 0
E-mail: shop@quattrom.com
Ulteriori informazioni sono disponibili anche sul nostro sito web aziendale